Sûreté et cybersécurité : STPA, propagation d'erreurs, TARA
archec produit l'analyse de sûreté et l'analyse de cybersécurité à partir du modèle. Côté sûreté, il dérive des arbres de défaillances et une AMDE à partir des erreurs que chaque part produit et transmet, et il vérifie une STPA par rapport à l'architecture. Côté sécurité, il évalue les menaces comme le fait l'ISO/SAE 21434, dans une TARA (analyse des menaces et évaluation des risques).
Un premier arbre de défaillances#
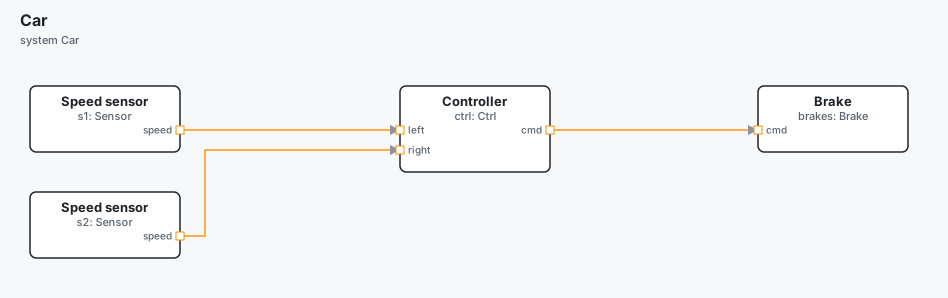
Deux capteurs de vitesse alimentent un contrôleur, qui commande les freins. Chaque capteur peut se taire. Le contrôleur ne cesse de freiner que si les deux se taisent :
message SPEED "Wheel speed": float32
message CMD "Brake command": float32

component Sensor "Speed sensor" {
  out speed: can sends SPEED { produces omission }
}
component Ctrl "Controller" {
  in left:  can receives SPEED
  in right: can receives SPEED
  out cmd:  can sends CMD { from-all left, right }
}
component Brake "Brake" {
  in cmd: can receives CMD
}

system Car "Car" {
  part s1:     Sensor
  part s2:     Sensor
  part ctrl:   Ctrl
  part brakes: Brake
  s1.speed -> ctrl.left
  s2.speed -> ctrl.right
  ctrl.cmd -> brakes.cmd
}

failure-mode FM-S1 "Sensor 1 dead" { of Car.s1; produces omission; probability 1e-5 }
failure-mode FM-S2 "Sensor 2 dead" { of Car.s2; produces omission; probability 1e-5 }

hazard HZ-01 "No braking" {
  severity S1
  exposure E2
  controllability C2
  error omission on Car.brakes.cmd
}
archec safety main.archeHazards
Id ASIL Written (/h) Derived (/h) Event
HZ-01 QM — 1.00e-10 No braking
Fault trees, derived from the error model
HZ-01 No braking — omission on Car.brakes.cmd 1.00e-10 /h
omission at Car.ctrl.cmd 1.00e-10 /h
omission on every one of left, right (Car.ctrl) (AND) 1.00e-10 /h
omission at Car.s1.speed 1.00e-5 /h
FM-S1 Sensor 1 dead 1.00e-5 /h
omission at Car.s2.speed 1.00e-5 /h
FM-S2 Sensor 2 dead 1.00e-5 /h
minimal cut sets: {FM-S1 + FM-S2}
FMEA, derived from the error model
Source Of Error Hazards Reaches
FM-S1 Car.s1.speed omission HZ-01 omission at Car.brakes.cmd
FM-S2 Car.s2.speed omission HZ-01 omission at Car.brakes.cmdPersonne n'a écrit cet arbre : archec a suivi l'erreur depuis chaque capteur, le long des liens, jusqu'aux freins. Une coupe minimale est un plus petit ensemble de défaillances qui, ensemble, provoquent le danger. Ici, les deux capteurs doivent tomber en panne.
Sûreté : propagation d'erreurs et STPA#
Propagation d'erreurs#
Chaque part indique les erreurs qu'elle produit, et ce que deviennent les erreurs qui lui parviennent. Les liens transportent les erreurs d'une part à l'autre. C'est l'idée de l'annexe « error model » d'AADL.
component Sensor { out speed: can sends SPEED { produces omission, value } }
component Ctrl {
  in left: can receives SPEED { contains late; turns value into omission }
  in right: can receives SPEED { turns value into omission }
  out cmd: can sends CMD { from-all left, right }   // redundant: both must fail
}
failure-mode FM-S1 "Sensor 1 dead" { of Car.s1; produces omission; probability 1e-5 }
hazard HZ-01 "No braking on demand" { …; error omission on Car.brakes.cmd; caused-by FM-CTRL, G-SENSORS }- Types d'erreurs. Il y en a cinq :
omission,commission,value,earlyetlate. - Sources.
producessur une sortie en fait une source d'erreur. Unfailure-modeavecofetproducesdonne un taux à cette source, avecprobability. - Entrées.
containssur une entrée arrête les erreurs de ce type.contains allles arrête toutes.turns a into bchange le type d'une erreur. - Sorties. Par défaut, une sortie transmet les erreurs de toutes les
entrées.
fromnomme les entrées dont elle reçoit les erreurs.from-allest un ET : la sortie n'est défaillante que si toutes les entrées nommées le sont.
Ce qu'archec dérive :
- Un arbre de défaillances par danger. Chaque danger qui indique
error … on …reçoit un arbre de défaillances, ses coupes minimales et son taux. Le taux vaut 1 − ∏(1 − ∏ p) sur l'ensemble des coupes. - Une ligne d'AMDE par source d'erreur. La ligne indique où va l'erreur et les dangers qu'elle provoque.
- Ils sont marqués dérivés dans
archec safety, dans la spécification LaTeX et HTML, et dans l'éditeur.
Ce qu'archec vérifie :
fta-mismatch: un arbre de défaillances écrit à la main (caused-by, portes) a d'autres coupes que l'arbre dérivé.fmea-mismatch: lescausesd'un mode de défaillance ne sont pas les dangers que son erreur atteint.error-unreached: aucune erreur n'atteint un danger.- Les types d'erreurs inconnus.
STPA#
La STPA est l'analyse de Leveson, écrite ici comme l'écrit le RAAML de Gaphor. Elle utilise l'architecture comme structure de contrôle. Une action de contrôle va d'une part contrôleur à la part qu'elle contrôle, le long des liens. Le retour d'information revient en sens inverse.
control-action CA-BRAKE "Apply the brakes" {
  from Car.adcu
  to Car.brakes
  carries BRAKE_CMD
  feedback WHEEL_SPEED
  not-applicable duration
  because "The brakes release on their own when the command stops."
  uca UCA-1 "No braking with an obstacle ahead" {
    type not-provided
    causes HZ-01
    constraint REQ-SAF-1
    loss-scenario LS-1 "The radar misses it in heavy rain" { factor feedback; constraint REQ-SAF-2 }
  }
}
Une UCA (action de contrôle dangereuse) est de l'un des quatre types suivants :
not-provided: l'action n'est pas fournie quand elle est nécessaire ;provided: l'action est fournie, et cela provoque un danger ;timing: trop tôt, trop tard, ou dans le mauvais ordre ;duration: arrêtée trop tôt, ou appliquée trop longtemps.
Ce qu'archec vérifie :
stpa-incomplete: chaque action de contrôle est examinée pour les quatre types, ou le type est marquénot-applicable.uca-untraced: chaque UCA mène à un danger, et une contrainte (une exigence) l'empêche.stpa-no-path: un lien transporte l'action du contrôleur jusqu'au procédé qu'il contrôle, et un lien ramène le retour d'information.- Une suggestion : une UCA sans scénario de perte.
Le rapport#
archec safety main.arche [--json] affiche :
- les dangers ;
- les arbres de défaillances et l'AMDE dérivés ;
- les tableaux STPA.
Il sort avec le code 1 en cas d'écart ou de lacune dans la STPA. La spécification LaTeX et HTML présente les mêmes éléments dans sa section Sûreté. L'éditeur les affiche dans l'arbre du modèle, sous Safety.
Cybersécurité (TARA)#
Une TARA suit l'ISO/SAE 21434. Elle se place à côté de l'analyse de sûreté :
message BRAKE_CMD "Brake command" { force: float32 }

component Adcu "Driving computer" {
  out can_brake: can sends BRAKE_CMD
}
component Brakes "Brakes" {
  in can: can receives BRAKE_CMD
}

system Car "Car" {
  part adcu:   Adcu
  part brakes: Brakes
  adcu.can_brake -> brakes.can
}

asset AS-BRAKE "Brake commands" { of Car.adcu.can_brake; properties integrity }
damage-scenario DS-BRAKE "Full braking on the motorway" { asset AS-BRAKE; property integrity; safety severe }
threat TS-SPOOF "Spoofed brake commands" { damages DS-BRAKE; stride spoofing; vector adjacent; treatment reduce; goal CSG-01 }
attack-path AP-OBD "From the OBD port" { threat TS-SPOOF; elapsed week; expertise proficient; knowledge restricted; window moderate; equipment standard }
security-goal CSG-01 "Brake commands are authentic" { text "The brakes shall act only on authentic brake commands."; answers TS-SPOOF }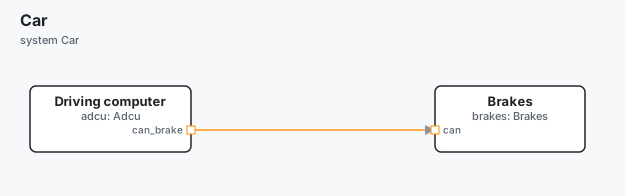
archec tara main.archeThreat Impact Feasibility Risk CAL Treatment Goals
TS-SPOOF severe medium (11) 4 CAL4 reduce CSG-01
1 threat(s), 1 with risk 4 or 5: TS-SPOOFUne menace peut aussi nommer le bus par lequel elle passe, avec
via Car.chassis_can.
Comment les valeurs sont obtenues :
- La faisabilité d'un chemin d'attaque vient de ses points de potentiel d'attaque (annexe G de la norme) : 0–9 est élevée, 10–13 moyenne, 14–19 faible, 20 et plus très faible. Une menace prend la faisabilité de son chemin le plus facile.
- L'impact est la pire évaluation de ce que la menace endommage.
- Le risque (de 1 à 5) découle de l'impact et de la faisabilité.
- Le CAL (niveau d'assurance de cybersécurité) découle de l'impact et du vecteur d'attaque.
- Le risque et le CAL utilisent les tableaux d'exemple de la norme.
Ce qu'archec vérifie (security-risk, cal-too-low, tara-incomplete) :
- un risque de 4 ou 5 sans traitement ;
reducesans objectif de sécurité ;retainousharesansclaim;- un objectif dont le CAL est inférieur à ce qu'exigent ses menaces ;
- des chemins d'attaque et des scénarios de dommage non évalués.
archec tara main.arche [--json] affiche le tableau. Il sort avec le code 1
en cas de risque de 4 ou 5 non traité. La spécification LaTeX comporte une
section TARA.
Limites#
- Les arbres de défaillances dérivés suivent le modèle d'erreurs tel qu'il est écrit. Un chemin d'erreur que le modèle n'écrit pas (une part, un lien ou un mode de défaillance omis) n'y figure pas.
- Les taux ne valent que ce que vaut la
probabilityde chaque mode de défaillance. Une source qu'aucun mode de défaillance n'évalue est un événement de base sans taux. - Dans le projet Arche, seuls
hazardetsafety-goalsont écrits (safety.yaml).failure-modeetgatesont vérifiés et mis en page, mais pas écrits. - Les objectifs de sécurité sont écrits dans Arche comme des exigences de catégorie
security. Le reste de la TARA reste dans archec : Arche n'a pas encore de place pour lui. - Le risque et le CAL utilisent les tableaux d'exemple de l'ISO/SAE 21434. Un projet qui a ses propres tableaux doit vérifier les valeurs par rapport à eux.